Un grupo de hackers norcoreano está bajo fuerte sospecha por el robo a Binance
En ese momento, una notificación en la pantalla solicita al usuario que solucione el inconveniente haciendo ''clic'' en un enlace. Sin embargo, el supuesto mecanismo de reparación instala un programa malicioso en el dispositivo.
Una vez ejecutado, el malware permite a los hackers acceder a las listas de contactos y a distintas aplicaciones del equipo comprometido. Esto les proporciona información para ampliar la operación y seleccionar nuevos objetivos, aprovechando las relaciones personales y profesionales de las víctimas iniciales.
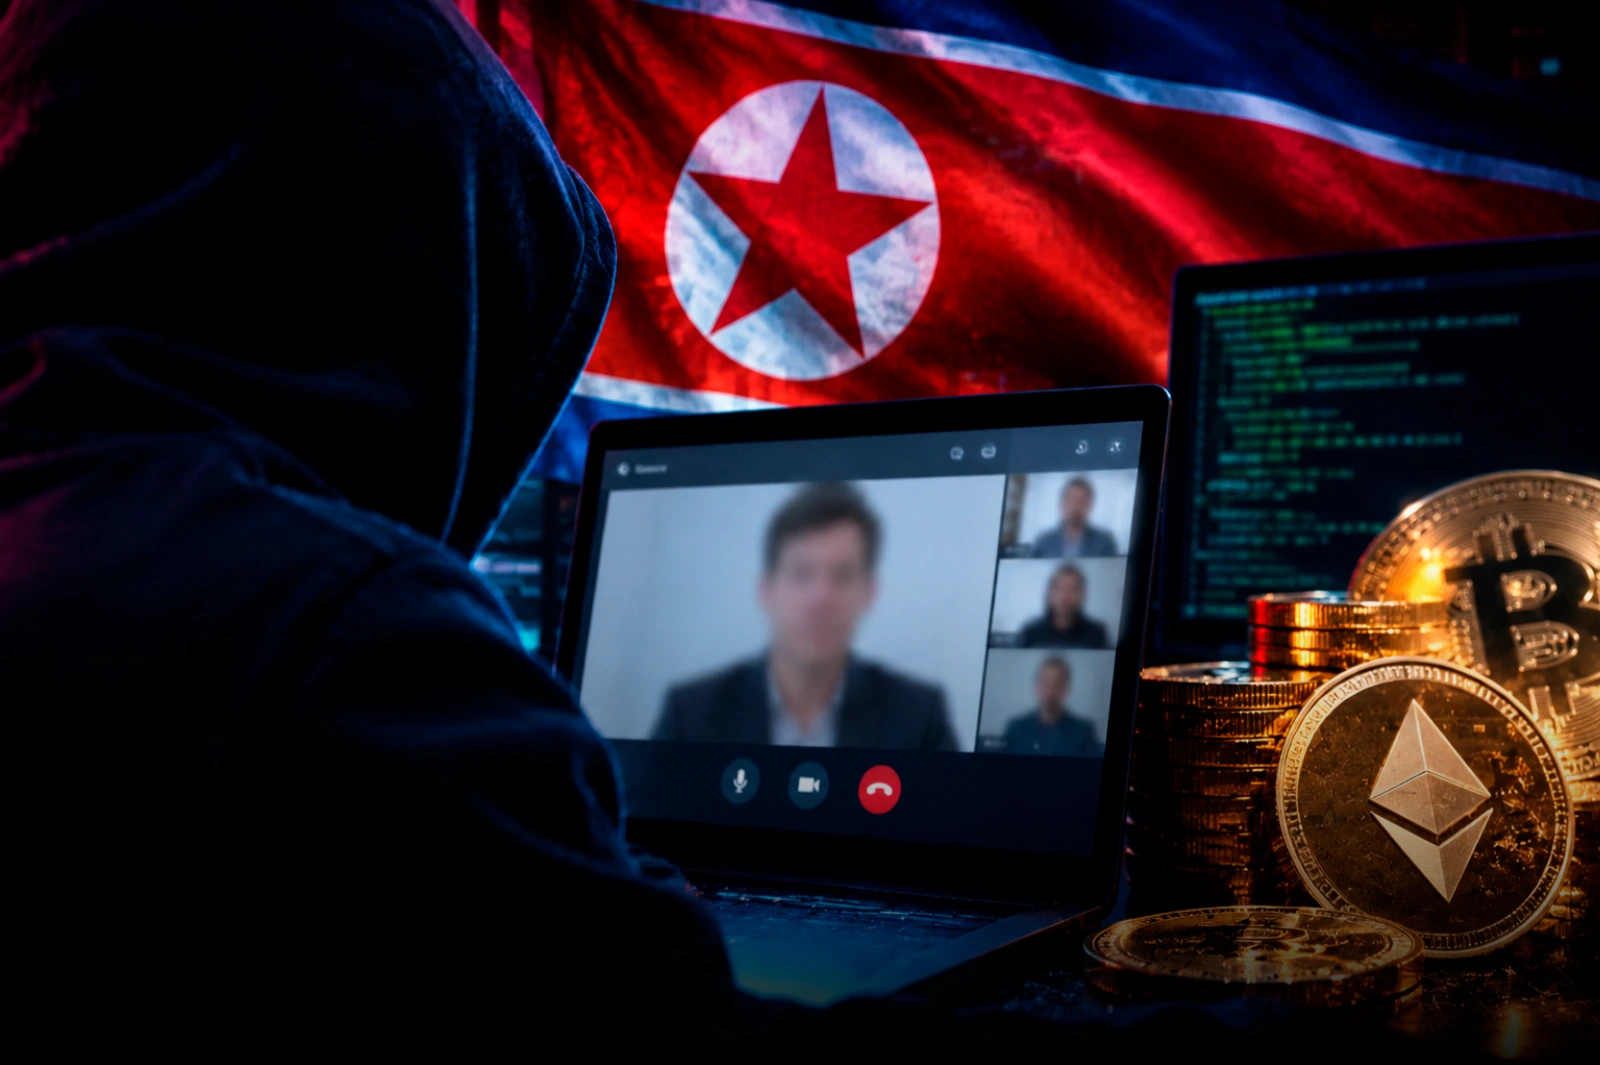
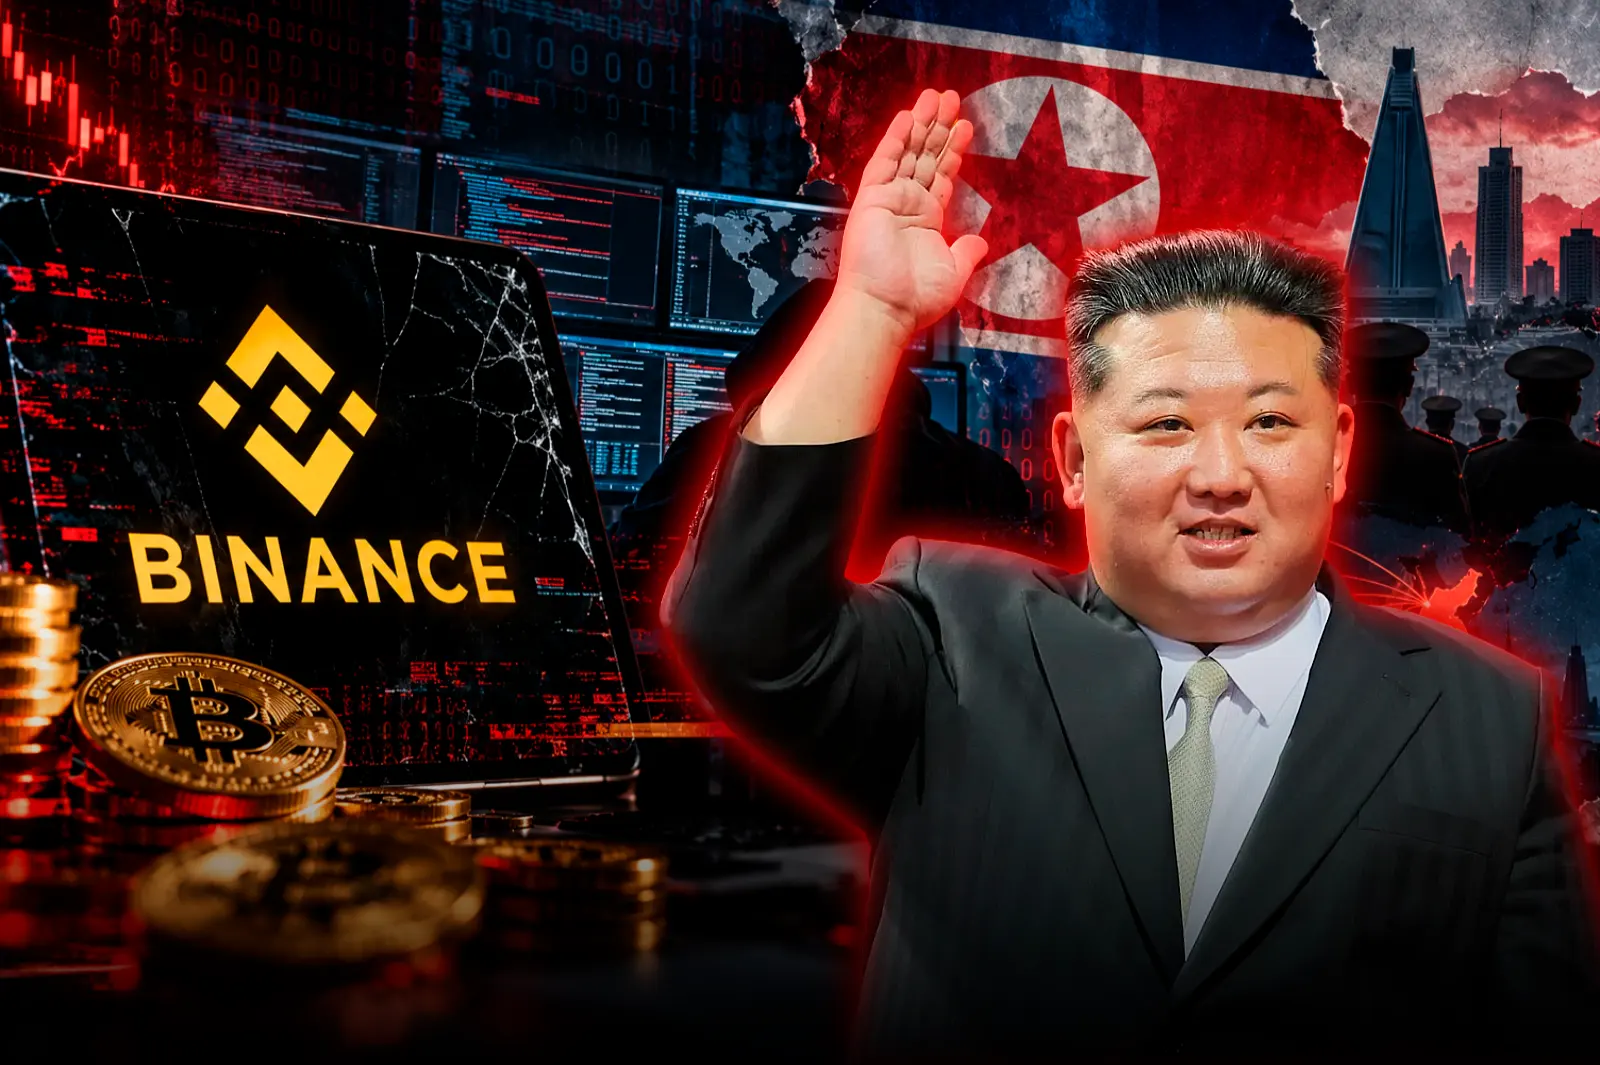
Piratas informáticos vinculados al régimen de Corea del Norterobaron más de 400 millones de dólares en criptomonedas mediante una sofisticada campaña de suplantación de identidad que utiliza videollamadas falsas para infectar dispositivos y acceder a información confidencial. El FBI identificó la operación como ''FaceStealer'' y advirtió que más de 900 personas fueron víctimas del esquema durante los últimos 18 meses.
La investigación de las autoridades estadounidenses señala que los atacantes utilizan cuentas falsas o secuestradas en redes sociales para contactar a potenciales víctimas e invitarlas a participar en reuniones virtuales. La campaña apunta especialmente a trabajadores de los sectores de criptomonedas y ''Web3'', incluidos desarrolladores y especialistas responsables del mantenimiento de programas de código abierto.
Según el FBI y el Departamento de Justicia de Estados Unidos, los delincuentes organizan videollamadas mediante versiones fraudulentas de plataformas ampliamente utilizadas, como Zoom, Microsoft Teams y Google Meet. De esta manera, buscan generar confianza y hacer creer a sus objetivos que están participando en una reunión legítima con conocidos o contactos profesionales.
Un grupo de piratería informática relacionado con Corea del Norte robó más de 400 millones de dólares en criptomonedas
Durante las llamadas, los atacantes reproducen videos previamente grabados de otras víctimas que la persona contactada reconoce. El objetivo es simular una conversación auténtica, aunque posteriormente aparece un supuesto problema técnico con el audio.
Los investigadores estadounidenses también advirtieron que los atacantes graban secretamente las videollamadas y utilizan ese material para preparar nuevas estafas. De esta manera, pueden reproducir conversaciones y rostros familiares para engañar a otras personas, multiplicando el alcance de la campaña.
El FBI aseguró que el régimen comunista de Corea del Norte utiliza estas operaciones para financiar su programa armamentístico
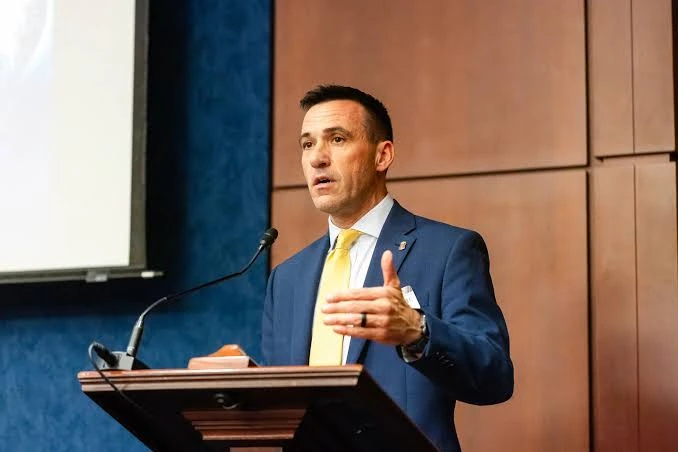
El director de ciberseguridad del FBI, Brett Leatherman, señaló que el régimen norcoreano depende de los ingresos obtenidos mediante robos masivos de criptomonedas para financiar su programa armamentístico ilegal. Según el funcionario, Pyongyang ha sustraído miles de millones de dólares en activos digitales durante los últimos años.
El FBI describió a ''FaceStealer'' como una operación de ingeniería social altamente efectiva, capaz de engañar incluso a usuarios con experiencia técnica y conocimientos avanzados de seguridad informática.
Patrick Grandy, director adjunto a cargo de la oficina del FBI en Los Ángeles, explicó que el método explota la confianza de las personas en las plataformas de videoconferencia y en sus relaciones personales.
La alerta se conoció apenas una semana después de que Binance, el mayor intercambio de criptomonedas del mundo, revelara que hackers habían utilizado falsas entrevistas laborales para perpetrar un robo récord de 6.300 millones de dólares. Las agencias estadounidenses atribuyeron ese ataque a actores vinculados con Corea del Norte, aunque Pyongyang negó su participación.
La sucesión de incidentes refuerza las advertencias de Washington sobre el uso de operaciones cibernéticas por parte del régimen norcoreano para obtener recursos financieros fuera de los canales tradicionales. Las autoridades continúan investigando las actividades de ''FaceStealer'' y alertan sobre la necesidad de verificar cuidadosamente la identidad de los participantes en reuniones virtuales, especialmente cuando solicitan instalar programas o acceder a enlaces externos.
Recientemente, agentes asociados al régimen de Kim Jong Un, lanzaron un ataque masivo a la plataforma de criptoactivos, Binance