Microsoft lanza un parche de emergencia por una falla crítica en Brotli que afecta a .NET

Microsoft lanza un parche de emergencia por una falla crítica en Brotli que afecta a .NET

Las más leídas de Sociedad

Hallan flauta de hueso y cabeza de ídolo en las ruinas de Troya

  1. Microsoft lanza un parche de emergencia por una falla crítica en Brotli que afecta a .NET

  2. Se conocieron los mensajes entre Emanuel Ortega y Josefina Lynch que llevaron a Julieta Prandi a pedirle el divorcio

  3. Hallazgo de 1,9 millones de años reescribe la llegada de humanos al Valle del Jordán

  4. Loca al volante: La kirchnerista Nancy Pazos chocó a un motociclista y se dio a la fuga antes del control de alcoholemia

Imagen de Redacción
porRedacción
Sociedad

La compañía difundió la solución durante un domingo después de confirmar un desbordamiento de búfer que puede comprometer servidores, proyectos en desarrollo y servicios conectados a internet

Agregar La Derecha Diario en
Compartir:

Microsoft lanzó una actualización de seguridad de emergencia para corregir una vulnerabilidad de alta gravedad que afecta a distintas versiones de .NET, su plataforma de desarrollo de aplicaciones. La compañía estadounidense publicó el parche el domingo 25 de octubre, fuera de su calendario habitual, después de identificar un problema en el procesamiento de datos comprimidos con Brotli que podría permitir a atacantes acceder a información, provocar fallas en programas y alterar la memoria de los sistemas afectados.

La vulnerabilidad, identificada como CVE-2026-111497, afecta a .NET 8, .NET 9, .NET 10 y versiones preliminares de .NET 11. La actualización resulta especialmente importante para desarrolladores, empresas y administradores de sistemas que utilizan estas tecnologías en Windows, macOS y Linux.

Cómo funciona la vulnerabilidad que detectó Microsoft

El problema se encuentra en Brotli, un algoritmo de compresión de datos desarrollado originalmente por Google, utilizado para reducir el tamaño de la información que circula por internet.

Según explicó Rahul Bhandari, gerente sénior de programas de Microsoft .NET, la vulnerabilidad está relacionada con un error de desbordamiento de búfer durante la descompresión de datos.

Este problema ocurre cuando un programa intenta escribir información fuera de los límites del espacio de memoria que tiene asignado, lo que puede alterar el funcionamiento de la aplicación.

En determinadas circunstancias, un atacante podría preparar datos comprimidos maliciosamente para provocar una lectura o modificación indebida de la memoria de un proceso.

El fallo fue clasificado como de gravedad alta, con una puntuación de 8,1 sobre 10 en el sistema internacional de evaluación de vulnerabilidades CVSS.

Qué riesgos representa para los usuarios y las empresas

De acuerdo con el aviso oficial de seguridad, un atacante no autenticado podría aprovechar la vulnerabilidad para comprometer aplicaciones que procesen datos Brotli manipulados.
Xbox Game Pass anunció la segunda tanda de octubre: los 8 juegos que llegan al catálogo
Te puede interesar:

Xbox Game Pass anunció la segunda tanda de octubre: los 8 juegos que llegan al catálogo


Temas:

microsoftparcheemergencia.NET

La Derecha Diario en X

  1. LOS MEDIOS TUVIERON QUE ADMITIR SUS MENTIRAS: El periodista Joni Viale reconoció en TN que los grandes medios argentinos difundieron información errónea sobre el paradero de Flávio Bolsonaro y realizó una autocrítica por la cobertura del caso. "Nosotros dimos una versión errónea, hay que contarle a la audiencia lo que pasó".

    hace un momento

  2. BRASIL SIGUE LOS PASOS DE VENEZUELA: Por primera vez en su historia, el país enfrenta un escenario de disputa presidencial desde el exilio, después de que Flávio Bolsonaro se proclamara presidente electo tras abandonar Brasil por la persecución política y refugiarse en Estados Unidos. El líder derechista denunció un fraude electoral, desconoció la victoria de Lula y aseguró que continuará su lucha política desde el exterior, en una situación que sus seguidores comparan con la oposición venezolana durante el chavismo.

    hace 10 min

  3. SE LA ROBARON TODA: SALEN A LA LUZ LAS COMPUTADORAS DEL SIGLO PASADO QUE SIGUEN CONTROLANDO LOS TRENES EN ESPAÑA Una investigación de The Objective reveló que bajo el Gobierno de Sánchez, ADIF todavía utiliza equipos de los años 90 que sufren fallas recurrentes, pese a las reiteradas advertencias de los trabajadores para que sean reemplazados. En el accidente de Toledo, una falla de comunicación entre tres computadoras dejó 63 kilómetros de vías sin señalización y obligó a intervenir al centro de control.

    hace 20 min

  4. "ESAS ELECCIONES FUERON UNA VERGÜENZA PARA EL PUEBLO DE BRASIL": Donald Trump cuestionó duramente las elecciones brasileñas. "Vi las elecciones. No tomé partido. Dejé que sucedieran. Pero cuando vi lo que pasó en Brasil... Bueno, el mercado lo dice todo. Solo miren el mercado. Se desplomó por completo. Me pareció una situación verdaderamente vergonzosa para Brasil".

    hace 30 min

  5. OTRO CAOS FERROVIARIO EN LA ESPAÑA DE SÁNCHEZ: Apenas un día después del trágico choque de trenes en Toledo, un Ouigo con 454 pasajeros quedó atrapad en un túnel de la misma provincia tras una avería eléctrica que dejó al convoy sin suministro. Los pasajeros permanecieron a oscuras y sin aire acondicionado mientras se organizaba su rescate. La avería también provocó interrupciones y retrasos en los servicios de alta velocidad entre Madrid y Levante.

    hace 40 min

La Derecha Diario logo
TwitterInstagramYouTubeTikTokFacebook
Derecha Diario TV

Nosotros

  • Quienes Somos
  • Autores
  • Donar

Privacidad

  • Protección de datos
  • Canales
  • Sitemap
  • RSS

Contacto

  • info@derechadiario.com.ar
PUBLICIDAD
La Derecha Diario logo
ENX logoInstagram logoYouTube logoTikTok logoFacebook
ÚLTIMAS NOTICIASPOLÍTICAOPINIÓNINTERNACIONALESECONOMÍADEPORTESENTRETENIMIENTOLA DERECHA DIARIO INVESTIGANEGOCIOS & FINANZASSOCIEDADCÓRDOBA
DERECHA DIARIO TV
  • EN
    XInstagramYouTubeTikTokFacebook
  • DERECHA DIARIO TV
  • Secciones
  • ÚLTIMAS NOTICIAS
  • POLÍTICA
  • OPINIÓN
  • INTERNACIONALES
  • ECONOMÍA
  • DEPORTES
  • ENTRETENIMIENTO
  • LA DERECHA DIARIO INVESTIGA
  • NEGOCIOS & FINANZAS
  • SOCIEDAD
  • CÓRDOBA
  • Países
  • La Derecha Diario México logoLA DERECHA DIARIO MÉXICO
  • La Derecha Diario Uruguay logoLA DERECHA DIARIO URUGUAY
  • La Derecha Diario Ecuador logoLA DERECHA DIARIO ECUADOR
  • La Derecha Diario Israel logoLA DERECHA DIARIO ISRAEL
  • La Derecha Diario Estados Unidos logoLA DERECHA DIARIO ESTADOS UNIDOS
  • Temas
  • GUERRA EN IRÁN
  • El Diario
  • QUIENES SOMOS
  • AUTORES
  • PUBLICIDAD
  • DONAR

Noticias relacionadas

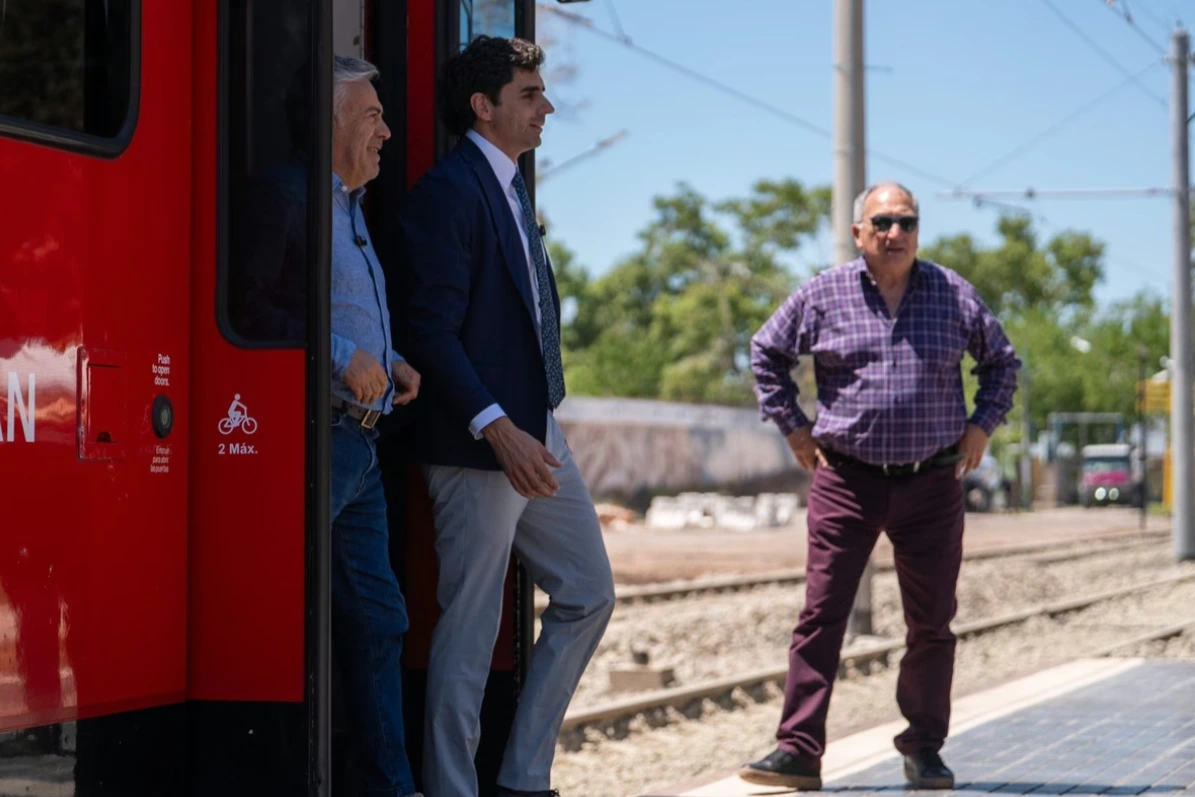
Natalio Mema impulsa la expansión del Metrotranvía de Mendoza hasta el aeropuerto

Natalio Mema impulsa la expansión del Metrotranvía de Mendoza hasta el aeropuerto

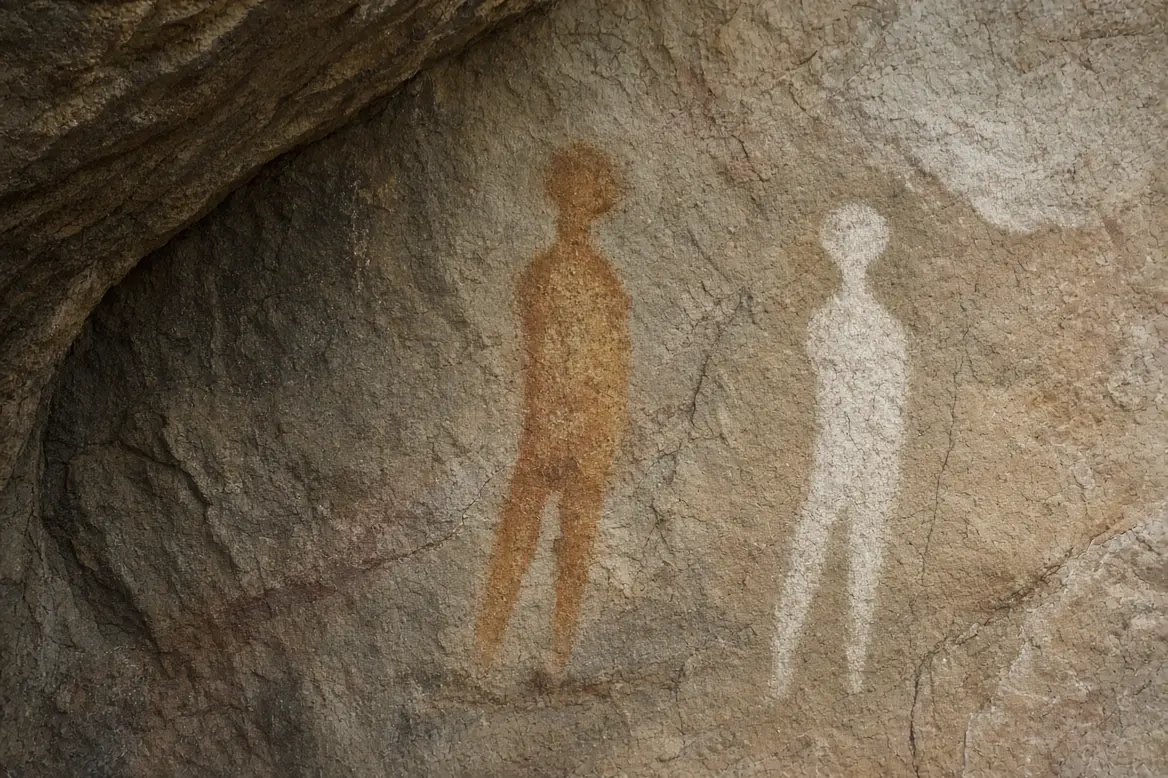
Hallan arte rupestre estarcido en Sudáfrica, una técnica poco habitual en la región

Hallan arte rupestre estarcido en Sudáfrica, una técnica poco habitual en la región

Zaira Nara habló de su reconciliación y reveló el acuerdo que mantiene con Jakob von Plessen

Zaira Nara habló de su reconciliación y reveló el acuerdo que mantiene con Jakob von Plessen

Sorpresa en Europa: Christine Lagarde renuncia al Banco Central Europeo para buscar la presidencia de Francia

Sorpresa en Europa: Christine Lagarde renuncia al Banco Central Europeo para buscar la presidencia de Francia

Israel se encamina a una nueva elección: nadie llega a formar gobierno y los árabes recibieron dinero oscuro de Qatar

Israel se encamina a una nueva elección: nadie llega a formar gobierno y los árabes recibieron dinero oscuro de Qatar

Bombazo: Carlos Tévez confirmó las presencias de Lionel Messi y Juan Román Riquelme en su partido despedida

Bombazo: Carlos Tévez confirmó las presencias de Lionel Messi y Juan Román Riquelme en su partido despedida

Las consecuencias potenciales incluyen divulgación de información confidencial, interrupciones del servicio y elevación de privilegios, que podría permitir realizar operaciones para las cuales el atacante no tenía autorización.

Sin embargo, no todas las aplicaciones que utilizan .NET son automáticamente vulnerables.

Microsoft aclaró que el riesgo se concentra en programas que descomprimen contenido Brotli controlado por terceros, mediante componentes específicos de ASP.NET Core, HttpClient o System.IO.Compression.

Además, la descompresión automática de solicitudes y respuestas no está habilitada de manera predeterminada en las configuraciones mencionadas.

La compañía también confirmó que .NET Framework no está afectado por esta vulnerabilidad, una distinción importante respecto de las versiones modernas de .NET.

Microsoft lanza un parche de emergencia por una falla crítica en Brotli que afecta a .NET

Qué versiones de .NET recibieron el parche de emergencia

Microsoft publicó actualizaciones específicas para las distintas ramas afectadas, con el objetivo de reducir la exposición de las aplicaciones.

Las versiones corregidas son .NET 8.0.33, .NET 9.0.22, .NET 10.0.14 y .NET 11 Release Candidate 3, esta última todavía en fase de pruebas.

La empresa recomendó instalar las nuevas versiones lo antes posible y reiniciar las aplicaciones para que las correcciones entren en funcionamiento.

En los programas que incluyen su propio entorno de ejecución, también puede ser necesario reconstruirlos y volver a distribuirlos con las bibliotecas actualizadas.

Microsoft indicó que, mientras se implementan los parches, los desarrolladores pueden reducir temporalmente los riesgos evitando procesar datos Brotli procedentes de fuentes no confiables.

Por qué Microsoft publicó una actualización fuera de su calendario habitual

La gravedad del problema llevó a la compañía a publicar una actualización extraordinaria, conocida como out-of-band, sin esperar su siguiente ciclo mensual de mantenimiento.

El lanzamiento también incluyó correcciones para otras vulnerabilidades, entre ellas un problema relacionado con los permisos de determinados archivos de instalación de .NET en Linux.

Además, Microsoft volvió a publicar soluciones para dos fallas cuyos parches anteriores, distribuidos el 13 de octubre, no habían resuelto completamente los problemas.

En paralelo, los equipos responsables de Azure App Service comenzaron a desplegar los entornos de ejecución actualizados, aunque el proceso todavía se encontraba en desarrollo al 26 de octubre.

La falla también podría permitir la ejecución de código arbitrario mediante un flujo comprimido con Brotli manipulado. Esto significa que un actor malicioso podría intentar aprovechar datos especialmente preparados para alterar el comportamiento de una aplicación vulnerable.

PUBLICIDAD El Centro de Respuesta de Seguridad de Microsoft clasificó el problema como crítico. Aunque la vulnerabilidad ya fue divulgada públicamente, la empresa indicó que no tiene pruebas de explotación activa.